בלי לפרוץ לחשבונות X, גורמים חיצוניים השתלטו על כתובות מקוצרות של מותגים ופוליטיקאים והחליפו את היעדים שלהן, לעיתים בתוכן פוגעני
ביולי 2011 פרסמה רשת בורגר קינג ציוץ תמים שהזמין לקוחות למצוא את המסעדה הקרובה אליהם. במשך שנים הקישור שצורף אליו לא עורר עניין מיוחד. אלא שב-15 בנובמבר 2026, מי שלחץ עליו הגיע לפתע לערך בוויקיפדיה המציג רשימה של מחנות ריכוז נאציים. הקישור היה אמיתי, הציוץ היה מקורי, ואיש לא פרץ לחשבון של הרשת. מישהו פשוט השתלט על הכתובת שאליה הקישור הוביל.
בורגר קינג לא הייתה היחידה. ציוץ של מקדונלד'ס מיוני 2011, שהפנה במקור לפעילות של הרשת בשוודיה, החל להוביל לערך על פיגועי 11 בספטמבר. קישורים ישנים של דונלד טראמפ הפנו לממים, לאתרי משחקים ולתכנים הקשורים לג'פרי אפשטיין. בין החשבונות שנפגעו נמצאו גם אלה של ביל גייטס, ג'סטין טרודו ומייק פנס. המכנה המשותף היה שירות קיצור הכתובות Bitly, שהפך קישורים שנראו אמינים לחלוטין לנקודות כניסה לתוכן שמישהו אחר בחר.
התחנה הנסתרת שבין הלחיצה לאתר
כדי להבין מה קרה, צריך לזכור איך עובדים קישורים מקוצרים. כשמשתמש יוצר כתובת באמצעות Bitly, השירות שומר את הכתובת המקורית ומקצה לה מזהה קצר, למשל bit.ly/abc123. לחיצה על הקישור שולחת את הדפדפן תחילה לשרת של Bitly, שמחזיר הפניית HTTP 301 אל כתובת היעד השמורה אצלו. מי ששולט ברישום של הקישור יכול, בהתאם להרשאות ולתנאי השירות, לשנות את היעד בלי לשנות את הכתובת המקוצרת עצמה.
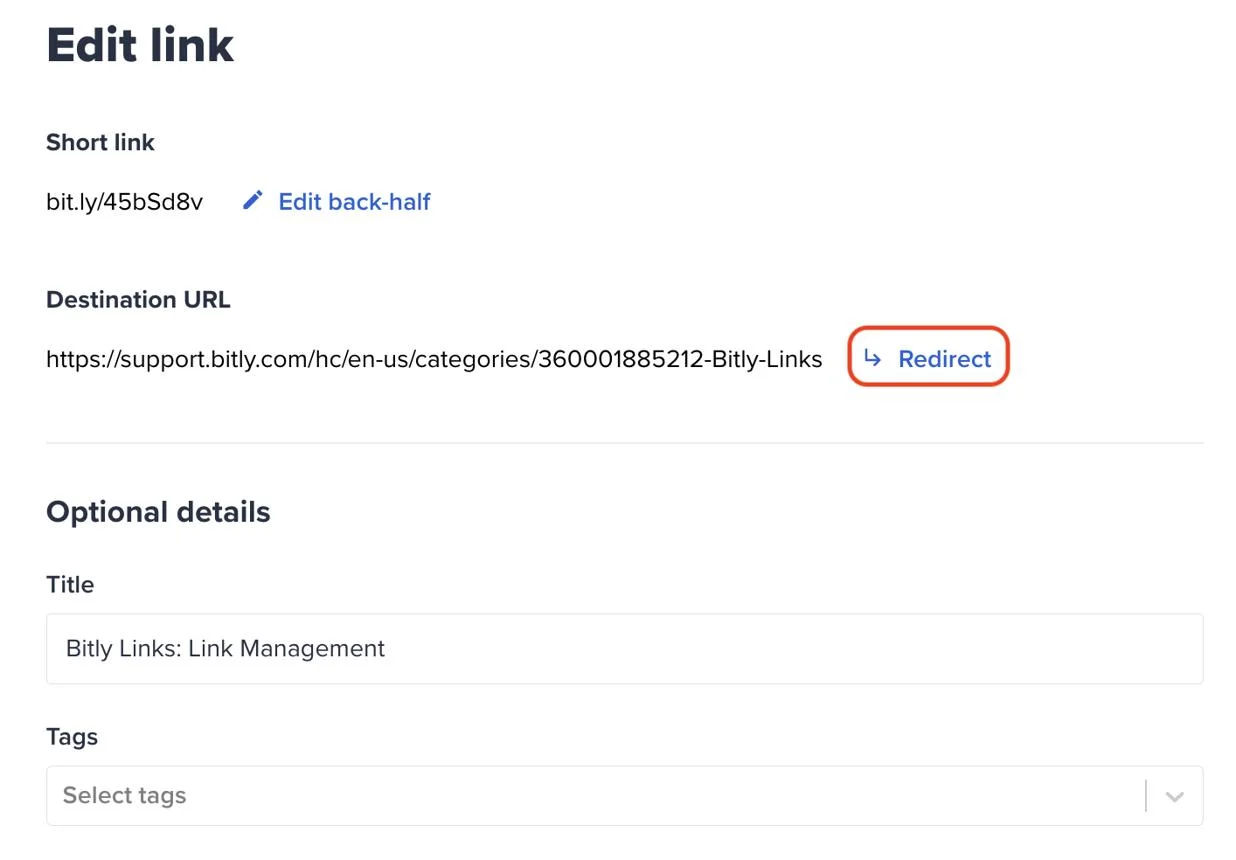
וזו בדיוק נקודת הכשל שנחשפה. לפי בדיקות של נתוני הקישורים, כתובות מקוצרות שהופיעו בפוסטים משנת 2011 נרשמו מחדש ב-15 בנובמבר 2026, הפעם עם יעדים אחרים. הקישור של מקדונלד'ס נוצר מחדש בשעה 05:14 לפי שעון UTC, והקישור של בורגר קינג כעבור 18 דקות. כל מי שהגיע לציוץ המקורי המשיך לראות את אותו פוסט, אבל השרת של Bitly כבר סיפק לו כתובת אחרת.
החלק המטריד הוא שלפי התיעוד הרשמי של Bitly, התרחיש הזה כלל לא אמור להיות אפשרי. החברה קובעת שהמזהה הייחודי של קישור, המכונה Back-half, אינו יכול לעבור לשימוש חוזר גם לאחר מחיקת החשבון שיצר אותו. כתובות בדומיין bit.ly אף אמורות להמשיך לעבוד לאחר מחיקת החשבון המקורי.
כלומר, לא מדובר בתכונה רגילה שמאפשרת לכל אחד לאמץ קישורים נטושים. משהו במנגנון שאמור לשמור על הבעלות על כתובות ישנות לא פעל כפי שהובטח. Bitly עדיין לא סיפקה הסבר טכני מלא לאופן שבו התאפשר השימוש החוזר, ולכן מוקדם לקבוע אם מדובר באותה חולשה שהתגלתה בעבר או בכשל אחר.
עשרות כתובות השתנו, ולא כולן שימשו למתיחות
בדיקה של 97 קישורי Bitly שהופיעו בציוצים של דונלד טראמפ בין השנים 2009 ל-2013 גילתה תמונה מעניינת. רק 40 מהקישורים נותרו ברישומיהם המקוריים. עוד 49 נוצרו מחדש במועדים מאוחרים יותר, אך עדיין הפנו לתכנים שתאמו את הפרסומים המקוריים. שבעה קישורים הובילו לתכנים לא קשורים, וקישור נוסף נחסם כחשוד או זדוני.
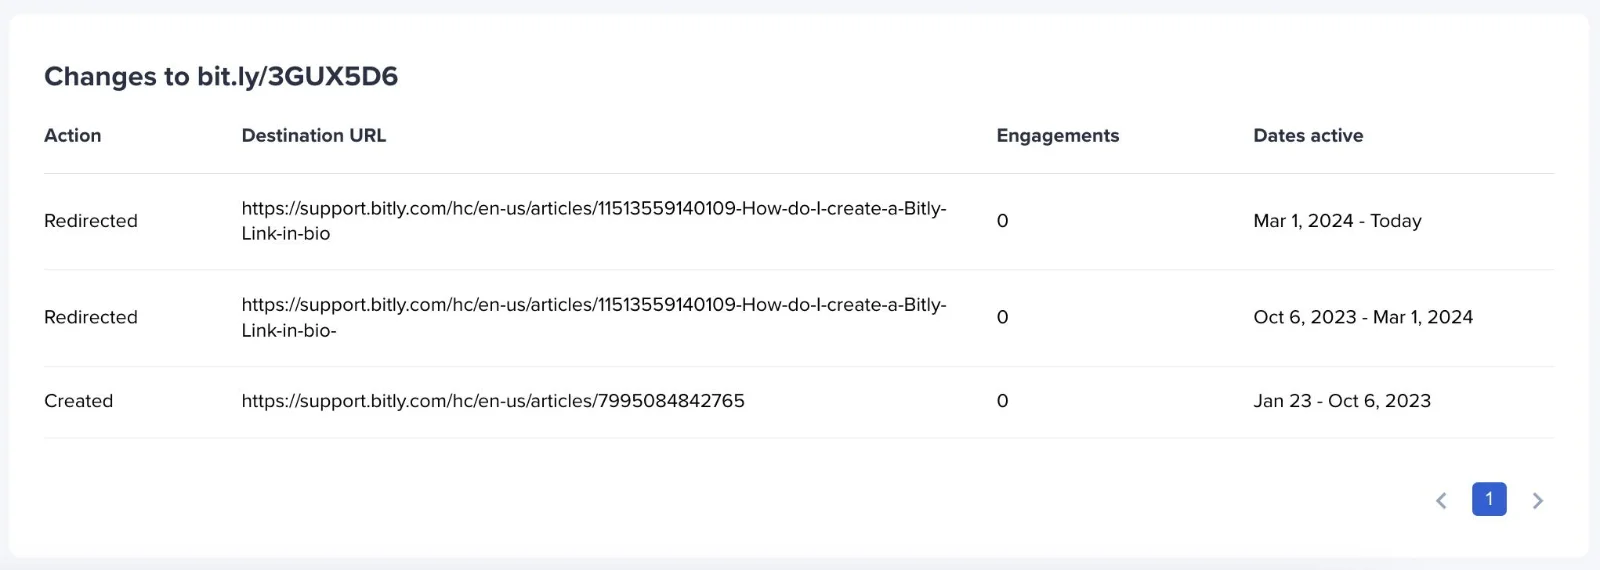
פרט נוסף בולט בבדיקה: 48 מהקישורים שנוצרו מחדש נרשמו בתוך 17 דקות בלבד ב-26 במאי 2023. העובדה שהם המשיכו להוביל לתכנים הרלוונטיים לציוצים עשויה להצביע על ניסיון קודם לשחזר קישורים, אך זהות הגורם שביצע זאת אינה ידועה. הנתונים גם מדגישים שלא כל רישום מחדש מעיד על פעילות זדונית.
זו גם לא הפעם הראשונה שכתובות Bitly ישנות נקלעות לבעיה דומה. בפברואר 2025 דווח על קישורים בציוצים של טראמפ ומלאניה טראמפ שהופנו לעמודים הקשורים למטבעות קריפטוגרפיים. באותו מקרה דווח כי החברה תיקנה את החולשה שאפשרה להשתלט על כתובות לאחר מחיקת הקישור או החשבון. העובדה שאירוע דומה התרחש שוב מעלה שאלות על האופן שבו Bitly מנהלת את מלאי המזהים הישנים שלה.
ב-15 בנובמבר אישרה Bitly כי זיהתה בעיה שאפשרה לגורמים זדוניים לעשות שימוש חוזר בקישורים ישנים ולא פעילים ולהפנות משתמשים לתוכן שלא היה קשור לפרסום המקורי. החברה הודיעה על השעיית החשבונות המעורבים ועל נטרול הקישורים שנפגעו, וצוות האבטחה שלה פועל לחיזוק ההגנות.
בשלב זה לא פורסמו נתונים מלאים על מספר הקישורים שהושפעו, ולא נמסר הסבר המוכיח שהאפשרות לנצל את הבעיה נחסמה לחלוטין. חלק מהכתובות שנפגעו כבר מציגות הודעת שגיאה במקום להפנות לתוכן שהושתל.
קישור אמיתי כבר לא מבטיח יעד אמין
רוב ההפניות שנחשפו בסוף השבוע נראו כמו מתיחות שנועדו להביך מותגים ואישים מוכרים. קישורים שהובילו לערכי ויקיפדיה, לממים ולעמודים מעולם הגיימינג לא מעידים כשלעצמם על גניבת מידע. אלא שהטכניקה שאפשרה את המתיחות יכולה לשמש גם למטרות אחרות לגמרי.
אותו מנגנון יכול, עקרונית, להפנות משתמשים לעמוד התחברות מזויף, להצעה פיננסית מפוקפקת או לאתר שמפיץ תוכנה זדונית. במקרה כזה התוקף לא צריך לשכנע את הקורבן ללחוץ על הודעת ספאם חדשה. מספיק שאדם ימצא פוסט ישן של מותג מוכר, יזהה את החשבון המאומת ויניח שהקישור עדיין מוביל למקום הנכון.
כאן מסתתרת בעיה רחבה יותר עבור שירותי קיצור כתובות. קישור מקוצר הוא לא רק דרך לחסוך כמה תווים, אלא גם תלות בגורם שלישי שממשיך להחליט לאן הגולש יגיע. גם אם התוכן המקורי נשמר במשך שנים, הכתובת המקוצרת אינה מבטיחה שהיעד שלה יישאר זהה.
המשמעות אינה מוגבלת ל-X. אותם קישורים מופיעים גם בהודעות דוא"ל, במסמכי PDF, במצגות, בדפי תמיכה ובקודי QR מודפסים. עסק ישראלי שהפיץ לפני שנים קישור מקוצר במסגרת קמפיין פרסומי עלול להמשיך לקבל תנועה דרך אותו קישור הרבה אחרי שהקמפיין נשכח. אין כרגע אינדיקציה לפגיעה ממוקדת בחשבונות ישראליים, אבל הסיכון הטכני אינו מוגבל למדינה מסוימת.
עבור משתמשים, אחת הדרכים לבדוק קישור Bitly היא להוסיף את הסימן + לסוף הכתובת המקוצרת. בקישורי bit.ly רגילים ניתן כך לפתוח דף מידע המציג את כתובת היעד ולעיתים גם את תאריך יצירת הקישור, בלי להיכנס ישירות לאתר שאליו הוא מפנה. אם קישור מופיע בפוסט משנת 2011 אבל נרשם רק בשנת 2026, זו סיבה טובה לחשוד שמשהו השתנה. גם בדיקה כזו אינה מבטיחה שהאתר שאליו מגיעים בטוח.
עבור חברות שמנהלות אלפי קישורים, הפתרון דורש יותר מבדיקת קישור בודד. כדאי לבצע ביקורת תקופתית של כתובות ישנות, להסיר הפניות שכבר אינן רלוונטיות ולהעדיף קישורים ישירים לדומיינים שבשליטת הארגון, במיוחד בהודעות רגישות. מי שממשיך להשתמש בקישורים מקוצרים צריך להתייחס אליהם כאל נכס דיגיטלי שדורש תחזוקה וניטור, ולא כאל כתובת שאפשר לפרסם ולשכוח.
הפרשה של Bitly מדגימה עד כמה קל להפריד בין האמינות של הפרסום לבין האמינות של הקישור שבתוכו. ציוץ יכול להיות מקורי לחלוטין, להישאר ללא שינוי במשך 15 שנה, ובכל זאת להפנות את הקוראים למקום שמי שפרסם אותו מעולם לא התכוון לשלוח אותם אליו.