חולשה בפלטפורמת Optimizely אפשרה להפיץ קוד שגונב כתובות קריפטו ופרטי אשראי ומנסה לתקוף אייפונים, בלי לפרוץ לשרתים של האתרים עצמם
אתר יכול להשקיע מיליונים באבטחת השרתים שלו, להגן על חשבונות המשתמשים ולהצפין כל חיבור, ובסוף להגיש לגולשים קוד זדוני דרך כלי שאמור לבדוק איזה צבע של כפתור מייצר יותר הקלקות. זה בדיוק מה שקרה ב-16 בנובמבר, כשאתרים של לפחות 178 ארגונים, בהם BBC, CNN, Zoom, איקאה ו-HSBC, הפיצו קוד שנועד לגנוב מטבעות קריפטוגרפיים, לאסוף פרטי תשלום ולנסות לנצל חולשות במכשירי iPhone ו-iPad. ברוב המקרים, הגולשים אפילו לא נדרשו ללחוץ על קישור חשוד כדי להיחשף אליו.
פרצה אחת שהגיעה למאות עמודים
במרכז האירוע נמצאת Optimizely, שמספקת לארגונים מערכת לביצוע ניסויי A/B ולהתאמה אישית של אתרים. במקום שמפתח יצטרך לשנות את קוד האתר בכל פעם שצוות השיווק רוצה לבדוק עיצוב חדש, האתר טוען קובץ JavaScript משרתי Optimizely. הקובץ מאפשר לשנות רכיבים ולהציג גרסאות שונות של העמוד לגולשים, בלי לפרסם מחדש את האתר כולו.
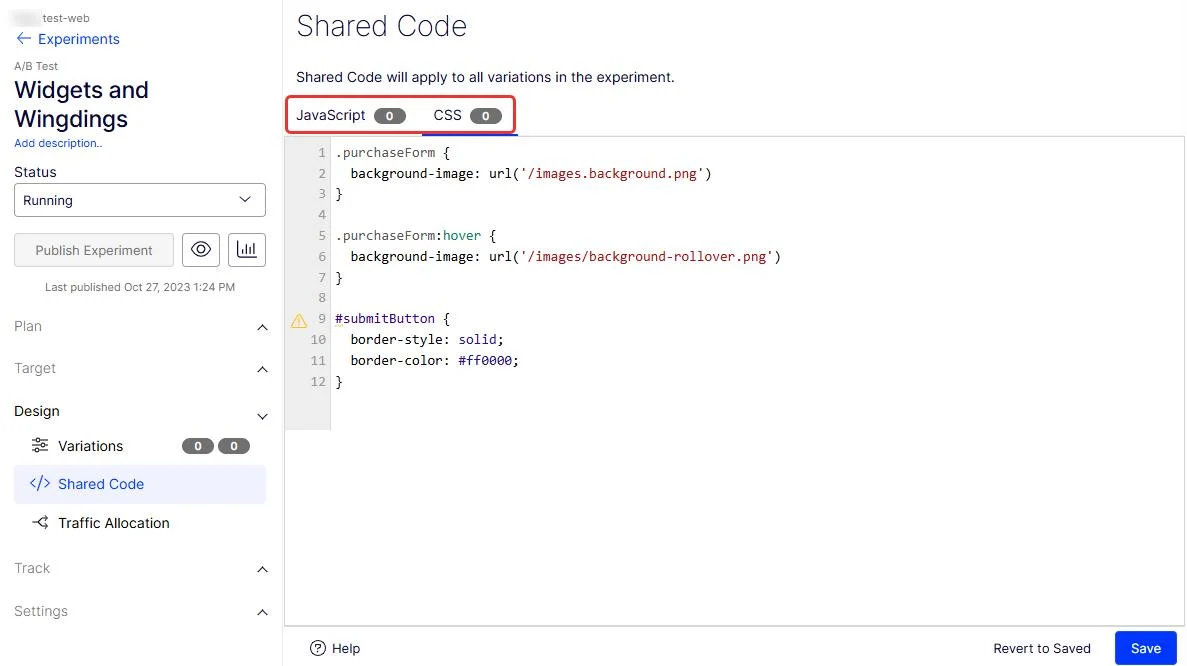
התוקפים ניצלו חולשה בתהליך ההרשמה והאימות של שירות Web Experimentation, שאפשרה להם להתחזות למשתמשים בעלי הרשאות בפרויקטים של לקוחות. משם הם הזריקו קוד זדוני לשדה בשם Project JavaScript, שמאפשר להריץ קוד מותאם אישית בכל עמוד שבו נטען הקובץ של Optimizely.
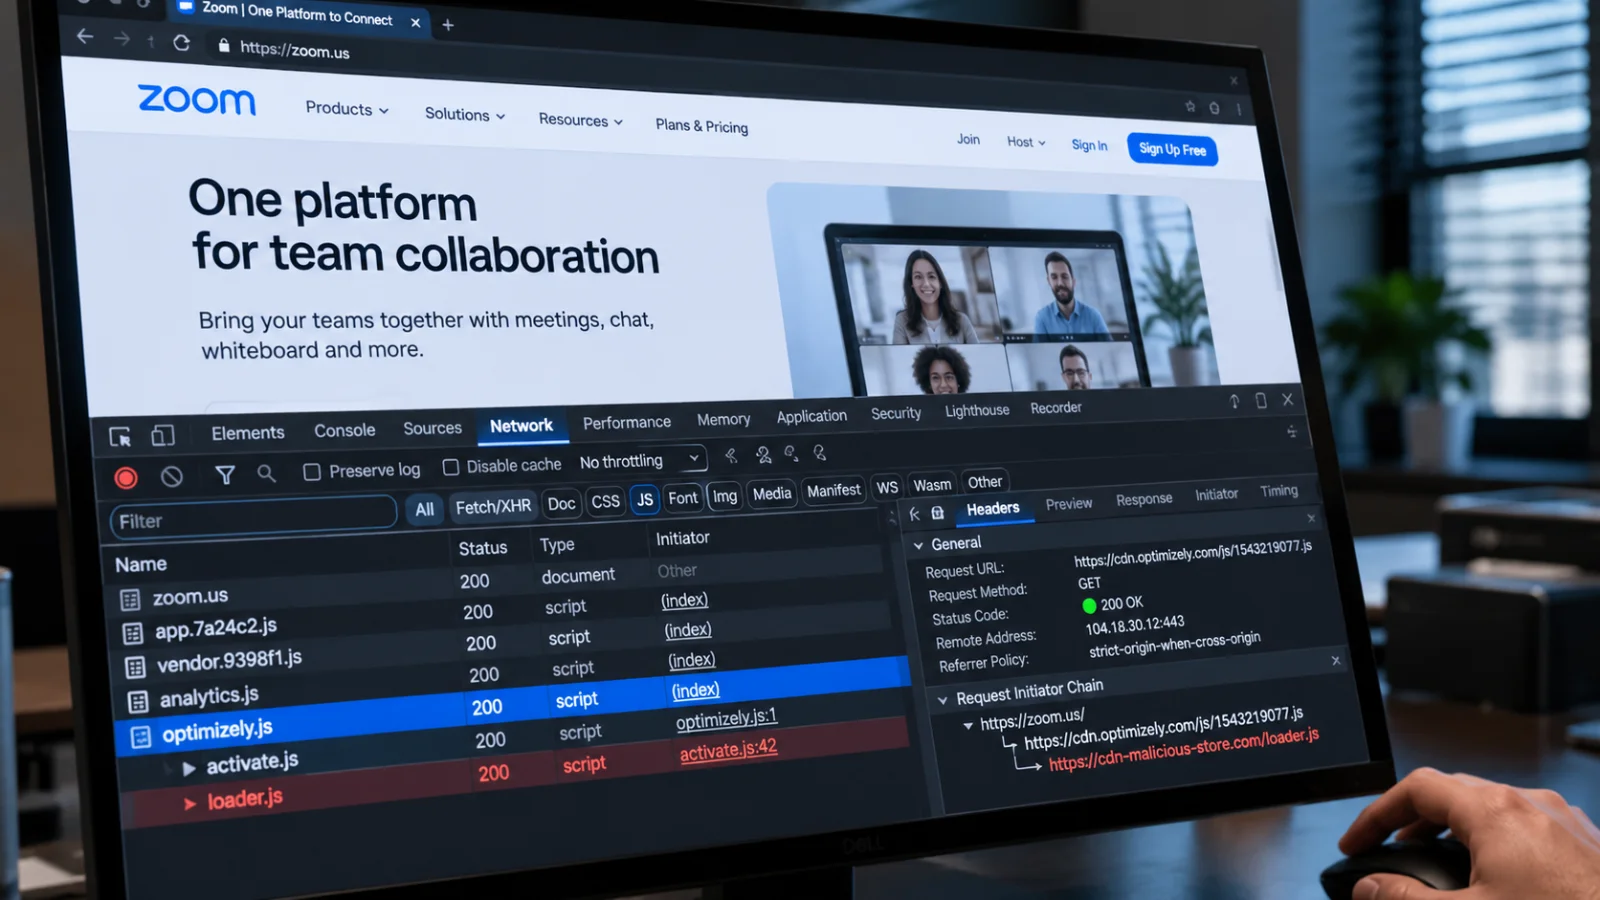
החלק הבעייתי הוא שהקוד לא הגיע משרת מפוקפק שהדפדפן אמור לחשוד בו. הוא הופץ דרך רשת ה-CDN הרשמית של Optimizely, תחת תעודת האבטחה התקפה שלה. מבחינת האתר, זו הייתה אותה תשתית חיצונית שאושרה לשימוש כבר מזמן. רק שהפעם היא הריצה הוראות של תוקף.
היקף האירוע התגלה לאחר בדיקה של 1,611 קובצי JavaScript הקשורים לפלטפורמה. מתוכם, 188 הכילו קוד זדוני ושויכו ל-178 ארגונים. ברשימה הופיעו גם Salesforce, GitLab, Equifax, חברת התעופה KLM ויצרנית ארנקי החומרה Ledger. אפילו האתרים של Optimizely עצמה הפיצו את הקוד. החברה מסרה כי פחות מ-5% מלקוחותיה נפגעו, וכי התקיפה הוגבלה למוצר Web Experimentation.
מארנקי קריפטו ועד ניסיונות חדירה לאייפון
המרכיב הראשון של הנוזקה היה פשוט יחסית, ולכן גם מסוכן. הקוד חיפש כתובות תקינות של ארנקי קריפטו, כולל ביטקוין, Ethereum, Litecoin ורשתות נוספות, והחליף אותן בכתובות הנשלטות בידי התוקפים. הוא לא הסתפק בטקסט המופיע בעמוד, אלא התערב גם בהעתקה ללוח הגזירים ובהעברת כתובות דרך הדפדפן.
כך, משתמש שהעתיק כתובת ארנק מאתר לגיטימי יכול היה להדביק כתובת אחרת לגמרי ולשלוח את הכסף לתוקפים. כל עוד לא בדק את כתובת היעד לפני אישור העסקה, מבחינתו התהליך נראה רגיל לחלוטין. מאחר שהעברות קריפטו אינן ניתנות בדרך כלל לביטול לאחר אישורן ברשת, הטעות עלולה להפוך להפסד קבוע.
אבל התוקפים לא הסתפקו בהחלפת כתובות. במהלך יום התקיפה עודכן המטען הזדוני 26 פעמים, ובהמשך נוספה יכולת Card Skimming: זיהוי ואיסוף של מספרי כרטיסי אשראי, תאריכי תפוגה וקודי CVV המוזנים ישירות בטפסים באתר. שדות תשלום המוטמעים בתוך מסגרות מאובטחות ומבודדות של ספקים חיצוניים לא היו נגישים באותה דרך. הקוד כלל גם אפשרות לאיסוף עוגיות דפדפן שאינן מוגנות באמצעות HttpOnly וליצירת צילומי מסך בתנאים מסוימים.
המרכיב הנוסף יועד למכשירי אפל. כאשר זוהה גולש המשתמש באייפון או באייפד, הסקריפט ניסה לטעון בחשאי שרשראות ניצול של חולשות אבטחה, באמצעות ערכות בשם Coruna ו-DarkSword. הן כוונו בעיקר לגרסאות ישנות של iOS, שבהן חולשות מסוימות עדיין לא תוקנו.
בקוד זוהתה גם שרשרת נפרדת עבור iOS 26, אך לפי הניתוח הטכני שפורסם, בשלב שנבדק היא שימשה לזיהוי מאפייני המכשיר ולא הוכח שביצעה פריצה. למעשה, אין בשלב זה הוכחה פומבית לכך שאייפון כלשהו נפרץ בהצלחה במסגרת האירוע. הפצת קוד שמנסה לנצל חולשה אינה הוכחה שהניסיון הצליח.
הכסף שנמצא הוא רק חלק מהסיפור
בבדיקה הראשונית של הארנקים ששימשו במתקפה נמצאו העברות בשווי של כ-7,040 דולר בתוך תשע שעות. סכום נמוך יחסית למספר הארגונים שנחשפו, אלא שלא כל ההעברות יוחסו בוודאות לקורבנות, והיקף הגניבה בפועל עדיין אינו ידוע. גם אם ההפסד מקריפטו מסתכם בכמה אלפי דולרים, אין דרך לקבוע ממנו כמה פרטי אשראי או עוגיות נגנבו, או כמה ניסיונות תקיפה של מכשירים בוצעו בהצלחה.
Optimizely הודיעה שחסמה את מסלול התקיפה, תיקנה את החולשה והסירה את הקוד שהוזרק לפרויקטים. החברה גם ביטלה הרשאות וגישה לחשבונות שנפגעו ופנתה ללקוחותיה. Salesforce, למשל, השביתה את הסקריפטים של Optimizely באתריה כאמצעי זהירות, והבהירה כי לא מצאה ראיות לפגיעה בשירותי הפלטפורמה שלה בעקבות האירוע.
האירוע גם חשף את מגבלות ההגנות המקובלות על אתרי אינטרנט. מנגנון Content Security Policy, או CSP, מאפשר להגביל את המקורות שמהם נטען קוד ואת היעדים שאליהם מותר לשלוח מידע. אלא שכאשר הקוד הזדוני מגיע דרך ספק שהאתר כבר אישר, עצם קיומה של המדיניות אינה מספיקה. בבדיקת ההגנות של האתרים שנפגעו, רק 24 מבין 159 ארגונים שנכללו בסיווג הצליחו לחסום את המטען הזדוני, בעוד שאצל אחרים היעדר הגבלות או הגדרות מתירניות אפשרו לפחות חלק מפעילותו.
כאן נמצא הכשל המרכזי של המקרה: ספקי צד שלישי מקבלים לעיתים גישה נרחבת לדפדפן של המשתמש, הרבה מעבר לתפקיד המצומצם שלשמו הוטמעו. כלי שנועד למדוד המרות או להחליף כותרת שיווקית יכול, ברגע שהוא נפרץ, לפעול באותו הקשר אבטחה כמו האתר עצמו. מבחינה עסקית זו דרך נוחה להוסיף תכונות במהירות. מבחינה אבטחתית, זו גם דרך לרכז את הסיכון של מאות ארגונים בנקודת כשל אחת.
עבור גולשים בישראל אין כרגע נתונים שמאפשרים לקבוע כמה נחשפו לקוד הזדוני. מי שביקר באתר שנפגע במהלך 16 בנובמבר והזין בו פרטי אשראי, או ביצע עסקת קריפטו באמצעות כתובת שהעתיק מהדפדפן, צריך לבדוק את הפעילות הרלוונטית ולפנות לגורם הפיננסי במקרה של חשד. משתמשי iPhone ו-iPad צריכים לוודא שהמכשירים מעודכנים לגרסה העדכנית ביותר הנתמכת, במיוחד אם ביקרו באחד האתרים שנפגעו.
המתקפה על Optimizely ממחישה היטב עד כמה אבטחת אתר אינה מסתיימת בשרתים שלו. כשמאות ארגונים מאפשרים לאותו ספק להריץ קוד בדפדפני הלקוחות שלהם, חולשה אחת אצל הספק מספיקה כדי להפוך שירות שיווקי שגרתי לערוץ הפצה של נוזקות.