הבורסה הגדולה בעולם אישרה פגיעה בהיקף של כ-6.3 מיליארד דולר, והחקירה חושפת כיצד הרשאות חתימה אפשרו העברות בעשר רשתות
בורסת הקריפטו הגדולה בעולם מבטיחה שהכסף של לקוחותיה בטוח. יש רק בעיה אחת: האקרים הצליחו להוציא מארנקיה נכסים דיגיטליים בשווי של כ-6.3 מיליארד דולר, רובם בתוך כ-20 דקות. מדובר בגניבת הקריפטו הגדולה ביותר שתועדה עד היום, וההיקף שלה גדול פי ארבעה ויותר מהשיא הקודם. הפעם גם ההסבר הראשוני של החברה, שהצביע על מחשב נייד שנפרץ, כבר אינו מספיק כדי להסביר מה בדיוק קרה.
האירוע החל ביום חמישי, 29 באוקטובר, כאשר נכסי קריפטו החלו לזרום מארנקים של Binance לכתובות שאינן בשליטתה. בתוך זמן קצר נכנסו לפעולה חברות שמנפיקות מטבעות יציבים, הקפיאו נכסים בשווי מיליארדי דולרים וניסו למנוע מהתוקפים להמשיך להעביר אותם. Binance עצמה עצרה את המשיכות, פתחה בחקירה והודיעה שתכסה את כל ההפסדים.
אלא שהשאלה הגדולה כבר אינה רק כמה כסף נגנב, אלא איך תוקפים הצליחו לגרום למערכות של בורסת הקריפטו הגדולה בעולם לאשר העברות בהיקף כזה, כמעט במקביל, על פני עשר רשתות בלוקצ'יין שונות.
עשרים דקות שהפכו לשיא חדש
לפי ניתוח התנועות בבלוקצ'יין של חברת TRM Labs, התוקפים העבירו נכסים בשווי של כ-6.36 מיליארד דולר מארנקי Binance בעשר רשתות, בהן Ethereum, Bitcoin, Tron, Solana ו-XRP Ledger. הפעילות החלה בסביבות 20:05 לפי שעון UTC, ורוב הסכום הועבר בתוך כ-20 דקות. בגלים מאוחרים יותר נמשכו העברות נוספות, אך עיקר הנזק כבר נעשה.
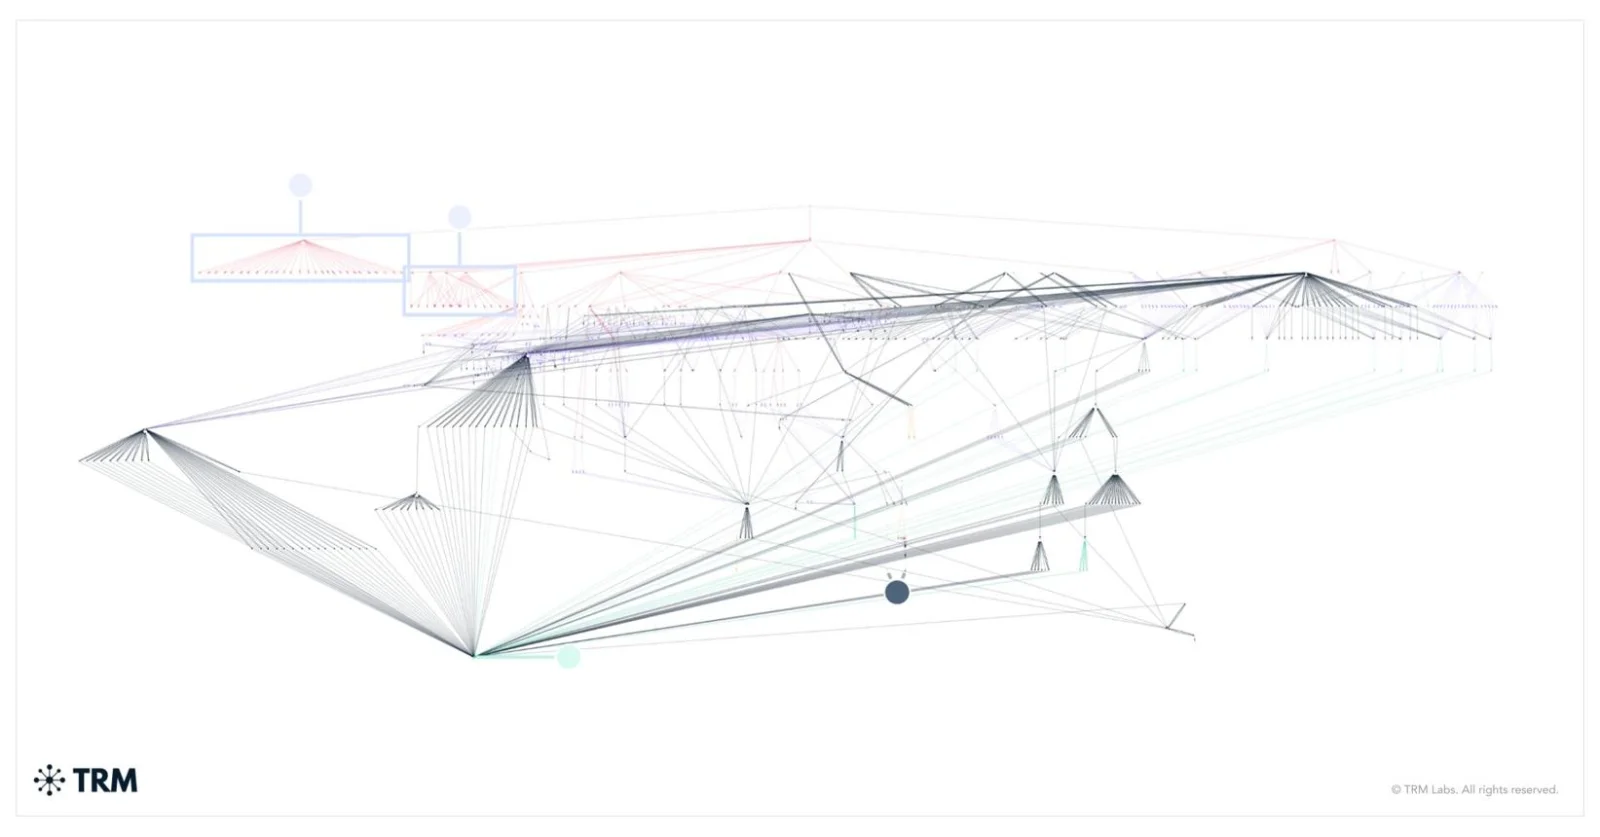
המספרים ממחישים את קצב הפעולה. מאחד מארנקי הביטקוין של Binance הועברו 18,270 מטבעות BTC בשווי של כ-1.47 מיליארד דולר. ברשת Ethereum לבדה יצאו נכסים בשווי של כ-3.79 מיליארד דולר, וב-Tron נרשמו העברות בשווי של כ-628 מיליון דולר. גם ארנקים ברשתות נוספות התרוקנו במסגרת אותה מתקפה מתואמת.
כדי להבין את גודל האירוע, מספיק לחזור לפברואר 2025, אז נגנבו מבורסת Bybit נכסים בשווי של כ-1.5 מיליארד דולר. אותה פריצה נחשבה עד השבוע לשיא העולמי של גניבת קריפטו. המתקפה על Binance לא רק עקפה אותה, אלא הותירה אותה הרחק מאחור.
הרשאות חתימה הפכו למסלול עוקף אבטחה
ההסבר הראשוני שסיפקה Binance הצביע על מחשב נייד של מהנדס DevOps שנפרץ. לפי החברה, התוקפים הצליחו לנצל את הגישה למחשב כדי לחדור לקונטיינר שירות בתשתית שלה ולשלוח בקשות משיכה לא מורשות. אלא שבהודעת המשך מיום שישי כבר הודתה Binance שהחקירה חשפה נקודות חדירה נוספות, וכי מדובר במתקפה מורכבת יותר מכפי שסברה בתחילה.
הממצא הטכני המעניין מגיע מרשת Ethereum. חוקרי TRM Labs זיהו שימוש במנגנון בשם EIP-7702, שנוסף לרשת במסגרת שדרוג Pectra במאי 2025. המנגנון מאפשר לארנק רגיל להאציל סמכויות לקוד של חוזה חכם באמצעות חתימה דיגיטלית. זוהי יכולת לגיטימית שנועדה להרחיב את האפשרויות של ארנקים, אבל במקרה הזה היא נוצלה כדי להעביר את השליטה בארנק של Binance לקוד שהכינו התוקפים.
לפי הניתוח, התוקפים הכינו מראש 50 הרשאות חתומות המיועדות למספרי עסקאות עוקבים, כדי להגדיל את הסיכוי שאחת מהן תתקבל בארנק שמבצע עסקאות ללא הפסקה. אחת ההרשאות אכן התקבלה. כשלוש דקות וחצי לאחר מכן הופעלה פעולה שרוקנה מהארנק 167,464 מטבעות ETH ועשרות סוגי טוקנים נוספים, בהם 1.615 מיליארד USDT.
השליטה לא הסתיימה באותה משיכה. הקוד הזדוני המשיך לפעול, ואפשר לתוקפים לרוקן גם כספים חדשים שנכנסו לארנק בהמשך הערב.
הנקודה המטרידה יותר היא שמנגנון EIP-7702 אינו מסביר את ההעברות מרשתות אחרות. גם ארנקי Bitcoin, Solana ו-Tron ביצעו עסקאות שנחתמו באופן תקין. מכאן עולה האפשרות שהתוקפים השיגו גישה למערכת שמאשרת עסקאות עבור כמה ארנקים ורשתות, ולא רק ניצלו הרשאה בודדת ב-Ethereum.
Binance טוענת שעד כה לא נמצאה ראיה לדליפת המפתחות הפרטיים של הארנקים, ומבטיחה לפרסם תחקיר טכני מלא לאחר השלמת הבדיקות. אלא שאישור עסקאות באמצעות מנגנון חתימה שנפרץ עלול להיות מסוכן לא פחות מגניבת המפתח עצמו. במקרה כזה, המערכת ממשיכה לבצע את פעולתה כמתוכנן, רק שההוראות כבר אינן מגיעות מהגורם הנכון.
גם זהות התוקפים מתחילה להתבהר. TRM Labs ו-Chainalysis מייחסות את המתקפה לקבוצת TraderTraitor הצפון קוריאנית, על בסיס ניתוח פעילות בבלוקצ'יין ומודיעין נוסף. מדובר באותה קבוצה שה-FBI ייחס לה את גניבת 1.5 מיליארד הדולר מ-Bybit בשנה שעברה. הייחוס הנוכחי עדיין מבוסס על ממצאי חברות החקירה, ולא על קביעה רשמית חדשה של רשויות האכיפה.
מיליארדים נעולים והלקוחות עדיין מחכים
Binance מעריכה שהיקף הנכסים שנפגעו הגיע לכ-6.3 מיליארד דולר, ומתוכם הוקפאו עד כה כ-3 מיליארד דולר. חלק מרכזי מההקפאות בוצע בידי Tether ו-Circle, שמנפיקות את המטבעות היציבים USDT ו-USDC. בניגוד לביטקוין, למנפיקות המטבעות האלה יש יכולת לחסום כתובות מסוימות באמצעות החוזים החכמים שלהן. אלא שהקפאת נכסים אינה זהה להחזרתם: הכספים חסומים לתנועה, אבל עדיין לא בהכרח חזרו לבורסה.
התוקפים ניצלו את חלון הזמן שבין הגניבה להקפאות כדי להמיר חלק מהמטבעות היציבים ל-Ethereum, שאותו מנפיק מרכזי אינו יכול להקפיא. במקביל, נכסים בשווי מיליארדי דולרים עדיין נמצאים בכתובות שבשליטת התוקפים, והניסיון למנוע את מכירתם או הלבנתם צפוי להימשך.
עבור משתמשי Binance, השאלה המיידית היא מתי יוכלו שוב למשוך את כספם. החברה הודיעה שההפקדות חזרו לפעול כרגיל, אך המשיכות נשארו מושבתות בזמן שהיא מבצעת שינויים במערכות האבטחה. לפי העדכון שפרסמה ביום שישי, השירות צפוי להתחדש בתוך כ-45 שעות ממועד העדכון, בכפוף להשלמת הבדיקות. ההגבלה חלה גם על משתמשים ישראלים בפלטפורמה הבינלאומית.
Binance התחייבה לכסות את מלוא ההפסדים באמצעות קרן החירום SAFU והמשאבים הכספיים שלה. הקרן, שנוסדה ב-2018, החזיקה לפי נתוני החברה 15,000 מטבעות ביטקוין, בשווי של מעט יותר ממיליארד דולר לפי מחירי השוק בעת האירוע. זהו סכום משמעותי, אבל הוא רחוק מלכסות לבדו את היקף הגניבה. החברה תצטרך להסתמך גם על נכסיה האחרים ועל הכספים שיוחזרו בעקבות פעולות ההקפאה.
הפריצה ממחישה בעיה בסיסית במודל של בורסות הקריפטו הריכוזיות. משתמשים מפקידים אצלן נכסים כדי ליהנות מנוחות, מנזילות וממסחר מהיר, אבל בכך גם מפקידים בידיהן את האחריות לשמירה על המפתחות ועל מערכות אישור העסקאות. כאשר שכבת ההרשאות הפנימית נפגעת, גם מנגנונים קריפטוגרפיים תקינים לחלוטין אינם בהכרח מונעים את הגניבה.
עכשיו Binance צריכה להוכיח לא רק שהיא מסוגלת להחזיר את פעילות המשיכות ולפצות את המשתמשים, אלא גם שהיא מבינה כיצד התאפשרה המתקפה. אחרי 6.3 מיליארד דולר שנעלמו מארנקיה בתוך שעות ספורות, ההבטחה שהכסף בטוח תצטרך להישען על יותר מהודעה רשמית.