קמפיין תקיפה חדש מנצל את הפופולריות של AnyPS5 ו-KytyPS5 כדי להפיץ נוזקות שמתחמקות מ-Microsoft Defender ומוחקות את עקבותיהן לאחר ההפעלה
שתי דקות. זה כל הזמן שנדרש לנוזקה שמתחזה לאמולטור PlayStation 5 לבצע את פעולותיה ולמחוק את הקבצים שהביאו אותה למחשב. המשתמש, שבסך הכל רצה להריץ משחקי PS5 על ה-PC שלו, עלול להישאר בלי אמולטור עובד ועם סיסמאות שנחשפו לתוקפים. החלק המטריד במיוחד? ההורדה מגיעה מ-GitHub, פלטפורמה שמשתמשים רבים רגילים לראות בה מקור אמין לתוכנות קוד פתוח.
צוות מחקר האיומים של חברת NordVPN חשף קמפיין הפצת נוזקות המשתמש במאגרי קוד מזויפים שמתחזים לפרויקטים מוכרים בתחום האמולציה. החוקרים זיהו שתי דגימות של תוכנה זדונית, שנוצרו בהפרש של יום החל מ-10 באוקטובר, ומצאו מנגנון הדבקה שנועד לא רק לגנוב מידע רגיש, אלא גם לזהות סביבות מחקר, לעקוף את מנגנוני ההגנה של Windows ולהעלים ראיות לפעילותו.
השם מוכר, אבל הקובץ שונה לחלוטין
המתקפה מתבססת על התחזות לשני פרויקטים שזוכים לתשומת לב בקהילת האמולציה: AnyPS5 ו-KytyPS5. התוקפים מפרסמים מאגרי GitHub שנראים כמו פרויקטים לגיטימיים, כולל שמות דומים ותיאורים שמבטיחים להריץ משחקי PlayStation 5 על מחשבים אישיים. בין השמות ששימשו בקמפיין זוהה גם Kyttyps5, הדומה מאוד לשמו של פרויקט KytyPS5.
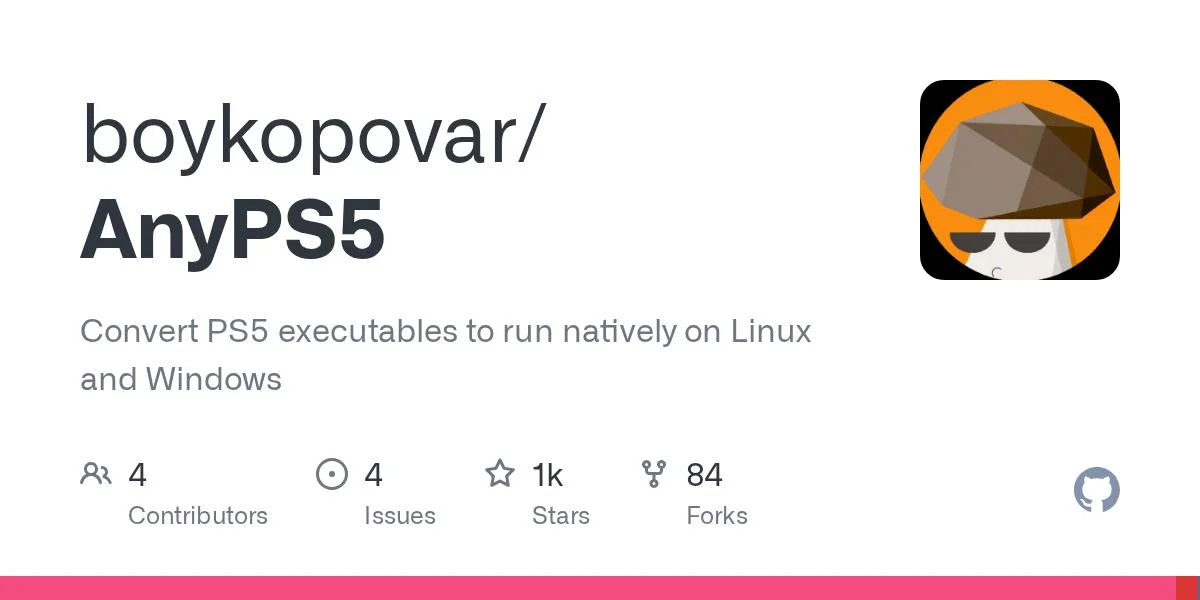
כדאי להבין מה עומד מאחורי השמות האלה. KytyPS5 הוא פרויקט אמולציה בקוד פתוח שמנסה להריץ תוכנות PS5 בסביבת מחשב רגילה, בעיקר ב-Windows ובלינוקס. הפרויקט כבר מסוגל להפעיל משחקים מסוימים, אבל הוא עדיין בשלבי פיתוח, ותאימות חלקית, תקלות גרפיות וקריסות הן חלק מהמציאות.
AnyPS5 נוקט גישה שונה. במקום לחקות את הקונסולה כולה, הוא מנסה להמיר קובצי הרצה של משחקי PS5 לתוכנות שיכולות לפעול ישירות ב-Windows ובלינוקס. הוא משתמש במנגנון קישור מחדש (Relinker), במימושים חלופיים של ספריות מערכת ובתרגום תוכניות הצללה גרפיות ל-SPIR-V. זו גישה מעניינת מבחינה הנדסית, אבל עדיין רחוקה מתאימות מלאה לספריית המשחקים של הקונסולה.
ההבדלים הטכניים בין הפרויקטים לא ממש מעניינים את התוקפים. מבחינתם, מה שחשוב הוא ששניהם מושכים משתמשים שמוכנים להוריד גרסאות ניסיוניות, לחלץ קובצי ZIP ולהריץ קובצי EXE שלא נחתמו בידי חברה מוכרת.
זו בדיוק הסביבה שבה קל יחסית להסתיר תוכנה זדונית. המשתמש כבר מצפה לחוויית התקנה פחות מלוטשת, להודעות אבטחה ולתקלות משונות. עוד קובץ הרצה שנראה קצת חשוד? לא בהכרח משהו שיעצור אותו.
בדיקת החומרה היא למעשה מלכודת לחוקרי אבטחה
שרשרת ההדבקה מתחילה בקובץ ZIP שמכיל תוכנת Windows. כאשר המשתמש מפעיל אותה, היא מחלצת רכיב מוסתר ומריצה מנגנון טעינה בעל מספר שלבים. אלא שבמקום לנסות להפעיל משחק, התוכנה קודם כל בודקת את המחשב שעליו היא רצה.
הבדיקות כוללות זיכרון RAM בנפח של פחות מ-2GB, זיהוי של מכונה וירטואלית, סביבת ענן והיעדר מעבד גרפי פיזי. אם אחד התנאים מתקיים, הנוזקה מפסיקה לפעול בשקט. המטרה היא להימנע מהפעלה בסביבות מבודדות (Sandbox), שבהן חוקרי אבטחה ומערכות אוטומטיות מנתחים קבצים חשודים.
מחשב גיימינג רגיל, עם כרטיס מסך ייעודי וכמות זיכרון סבירה, דווקא יעבור את הבדיקות ללא בעיה. במילים אחרות, החומרה שאמורה לעזור לכם להריץ את האמולטור היא גם מה שעשוי לגרום לנוזקה להחליט שאתם מטרה מתאימה.
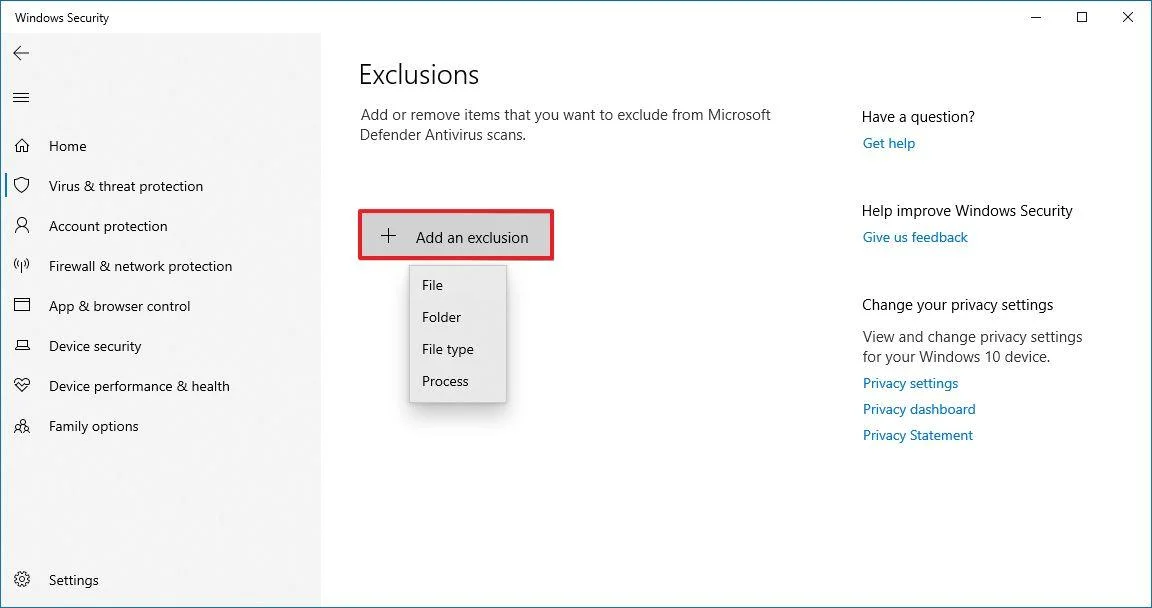
לאחר מכן מגיע השלב המרכזי: התוכנה מוסיפה כללי החרגה ל-Microsoft Defender, מנגנון האנטי-וירוס המובנה ב-Windows. ההחרגות מונעות סריקה של קבצים או תיקיות מסוימים, וכך מאפשרות לנוזקה להמשיך לפעול בלי שהאנטי-וירוס יבדוק את הרכיבים שהוחרגו.
השלב הבא הוא פענוח והפעלה של קובץ נוסף, המוגן באמצעות תוכנת אריזה מסחרית (Packer) המקשה על ניתוחו. חוקרי NordVPN מעריכים שמדובר ב-Infostealer, נוזקה המיועדת לאיסוף סיסמאות ומידע רגיש אחר מהמחשב. זהותו המדויקת של הרכיב הסופי עדיין לא תועדה בפומבי, כך שלא ניתן לקבוע אילו סוגי מידע אכן נגנבו ובכמה מחשבים בוצעה גניבה בפועל.
שתי דקות בלבד לאחר ההדבקה מופעל סקריפט שמוחק את קובצי ההדבקה. המחיקה מקשה על שחזור האירוע, אבל אינה מבטיחה שכל העקבות הוסרו או שכל רכיב זדוני הפסיק לפעול.
החוקרים מצאו גם ששתי הדגימות נשאו חתימות דיגיטליות המבוססות על תעודות בחתימה עצמית, עם שמות חברות בדויים. התעודות נוצרו ביום שבו נבנו הקבצים הזדוניים. הדמיון בין הדגימות מחזק את האפשרות שמדובר בתהליך הפצה אוטומטי ולא בהעלאה חד-פעמית של קובץ נגוע.
כך תבדקו שלא הורדתם חיקוי מסוכן
הבעיה כאן אינה באמולטורים עצמם, וגם לא בעצם השימוש ב-GitHub. שני הפרויקטים המקוריים הם כלי פיתוח לגיטימיים, והקוד שלהם זמין לעיון. התוקפים פשוט מנצלים את המוניטין של הפרויקטים ואת העובדה שכל אחד יכול לפתוח מאגר חדש בשם שנראה משכנע.
וזו גם הנקודה המעניינת יותר בסיפור: GitHub מספק פלטפורמה לאחסון קוד, לא תעודת הכשר אוטומטית לכל קובץ EXE שמישהו החליט לפרסם בה. מנגנוני ההגנה שלה אינם מחליפים את הצורך לאמת את זהות המפתח ואת מקור ההורדה.
למי שרוצה להתנסות בפרויקטים האלה, הכתובות של המאגרים המרכזיים הן KytyPS5 ו-AnyPS5. כדאי להגיע אליהם דרך ערוצי הפרויקט המוכרים ולא דרך קישור אקראי בתוצאות חיפוש, בסרטון או בפורום.
לפני הורדה, שווה לבדוק מי בעל המאגר, מתי נוצר, מה היסטוריית השינויים שלו והאם הקישור לקובץ ההתקנה מוביל ליעד חיצוני שאינו קשור לצוות הפיתוח. מספר הכוכבים ב-GitHub יכול להוסיף הקשר, אבל גם הוא אינו הוכחה לבטיחות. וכמובן, תוכנה שמבקשת לבטל הגנות אבטחה או להוסיף את עצמה לרשימת החריגות של האנטי-וירוס היא סיבה טובה לעצור.
אם כבר הרצתם קובץ חשוד, מחיקתו אינה מספיקה. מומלץ לנתק את המחשב מהרשת, לבדוק אם נוספו החרגות לא מוכרות ל-Microsoft Defender, להסיר אותן ולבצע סריקת אבטחה מלאה. יש לשנות סיסמאות ממכשיר אחר שנחשב נקי, להתחיל בחשבון הדוא"ל המרכזי ולנתק הפעלות פעילות בחשבונות רגישים. במקרה של חשד ממשי להדבקה, ייתכן שתידרש גם התקנה נקייה של Windows.
לפי המידע שפורסם עד כה, הקמפיין מכוון למחשבי Windows, ולא דווח על היקף ההדבקות או על מספר נפגעים בישראל. השימוש בשמות של פרויקטים מוכרים אינו מעיד שהמאגרים המקוריים שלהם נפרצו.
להערכתי, ככל שכלי האמולציה ל-PS5 ימשיכו להתקדם ויותר שחקני PC יחפשו דרכים להריץ משחקים שלא הגיעו רשמית למחשב, נראה עוד ניסיונות לנצל את הביקוש הזה. המנגנון פשוט: כשיש קהל שמוכן להתפשר על הנוחות והליטוש של תוכנות ניסיוניות, קל יותר להכניס פנימה משהו שלא אמור להיות שם.
במקרה הזה, ההבדל בין אמולטור אמיתי לנוזקה שגונבת מידע עשוי להסתכם בפרט קטן אחד בכתובת המאגר. ובניגוד למשחק שקורס בזמן ההפעלה, תוכנה זדונית שעושה את העבודה שלה כמו שצריך לא בהכרח תציג שום הודעת שגיאה.