מאות חנויות נפגעו לאחר השתלטות מרחוק על מערכות תעשייתיות, והרשויות קוראות לנתק ממשקי ניהול חשופים כדי למנוע חדירות נוספות
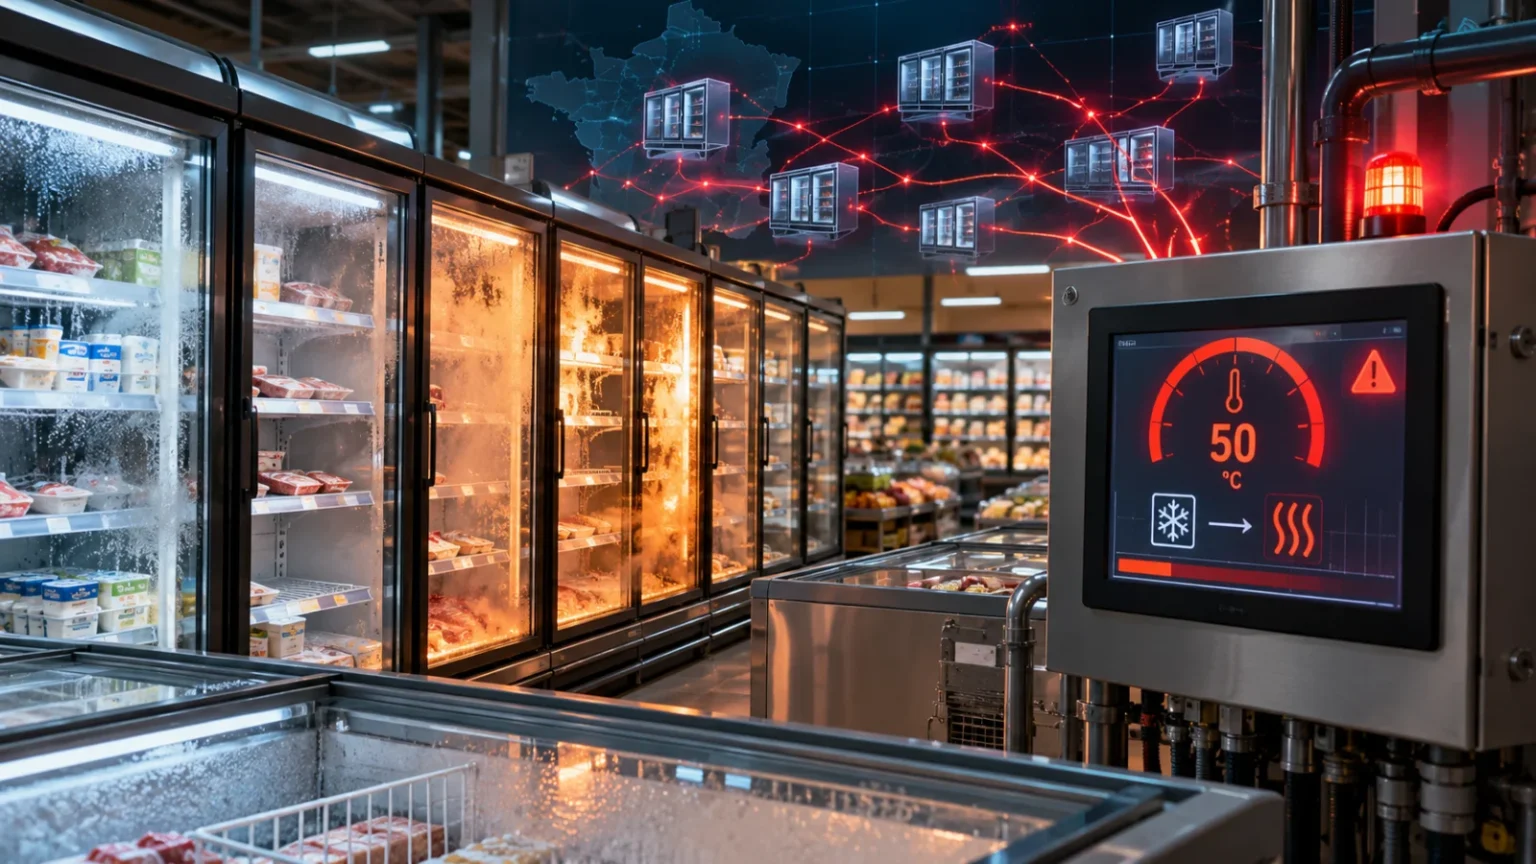
מקרר שאמור לשמור על מזון בטמפרטורה של מינוס 18 מעלות, אבל במקום זאת מתחמם ל-50 מעלות. זה בדיוק מה שגילו עובדי מאות סופרמרקטים בצרפת בבוקר יום שני, אחרי שהאקרים השתלטו מרחוק על מערכות הקירור במהלך הלילה. בתוך שעות הפכו מקררים ומקפיאים למתקני חימום, טונות של מוצרי מזון נשלחו לפח ובחלק מהחנויות אף פרצו שריפות. לא נדרשה פריצה למחשבים בקופות או גניבת פרטי אשראי. הפעם המטרה הייתה פשוטה הרבה יותר: לגרום למקררים להפסיק לקרר.
המתקפה, שהתרחשה בלילה שבין 11 ל-12 באוקטובר, פגעה ברשתות הקמעונאות Intermarché, Netto, Coopérative U, Carrefour, Monoprix ו-E.Leclerc. מה שהתחיל כתקלה לכאורה במערכות הקירור הפך לאירוע אבטחה לאומי, שבו מעורבות כעת רשויות החקירה והסייבר של צרפת. אלא שהפרט המטריד ביותר התגלה דווקא כשנבדק הציוד שהותקף: חולשות במערכות דומות כבר תועדו חודשים קודם לכן.
שש שעות של חום במקום קור
לפי הנתונים המעודכנים, לפחות 300 סניפים של Intermarché ו-Netto נפגעו, לצד כ-80 חנויות של Carrefour, עשרות סניפים של Coopérative U, כ-30 חנויות Monoprix ומספר חנויות E.Leclerc. ברשת Intermarché אישרו כי בכ-150 מסניפיה הגיעו מערכות הקירור לטמפרטורה של 50 מעלות במשך כשש שעות. בחלק מהחנויות דווח אפילו על טמפרטורות של 80 מעלות. התוצאה הייתה אובדן מלאי נרחב, כאשר עובדים נאלצו לרוקן מקררים ומקפיאים ולהשליך מוצרים שלא ניתן עוד להבטיח את בטיחותם.
איך מצליחים לחמם מאות מקררים מרחוק? התוקפים ניצלו את מנגנון ההפשרה האוטומטי, שמותקן במערכות קירור מסחריות כדי למנוע הצטברות קרח. בשימוש רגיל, המערכת מפעילה מחזורי הפשרה מבוקרים שמאפשרים למתקן להמשיך לפעול ביעילות. במקרה הזה, התוקפים שינו את הגדרות הבקרה וכפו הפשרה ממושכת, כך שהטמפרטורה עלתה הרבה מעבר לטווח התקין.
הבעיה היא שלא צריך להגיע ל-50 מעלות כדי להרוס מלאי של מזון. מספיק שמוצרים קפואים יפשירו או שמוצרי חלב ובשר יישארו מחוץ לטווח הטמפרטורות הבטוח למשך שעות. במקרה כזה, גם אם המקררים חוזרים לפעול, לא ניתן פשוט להחזיר את המוצרים למדפים. הסיכון הבריאותי מחייב להשמיד אותם.
המחיר הכלכלי כבר מורגש. בסניף אחד בצרפת הוערך אובדן המלאי בכ-100 אלף אירו, ובסניפים אחרים דווח על נזקים של עשרות ומאות אלפי אירו. מנכ"ל Intermarché, תיירי קוטיאר, העריך כי הנזק המצטבר בצרפת עשוי להגיע לעשרות מיליוני אירו ביום אחד. מדובר עדיין בהערכה, ולא בסכום סופי שנבדק. מעבר למלאי שהושלך, הרשתות מתמודדות עם השבתת ציוד, שיבושים באספקה ושאלות לגבי הכיסוי הביטוחי לנזקים שנגרמו במתקפה.
חולשות ידועות בבקרים שמנהלים חנויות שלמות
במרכז האירוע נמצאות מערכות הבקרה של Danfoss, יצרנית דנית המתמחה בציוד קירור ובקרה תעשייתית. בניגוד למקרר ביתי, שבו תרמוסטט שולט בדרך כלל ביחידה אחת, בסופרמרקטים גדולים פועלות מערכות מרכזיות המסוגלות לנהל עשרות מקררים, מקפיאים ומתקני קירור באמצעות ממשק אחד. הן מאפשרות לטכנאים לבדוק טמפרטורות, לקבל התראות, לשנות הגדרות ולבצע תחזוקה מרחוק.
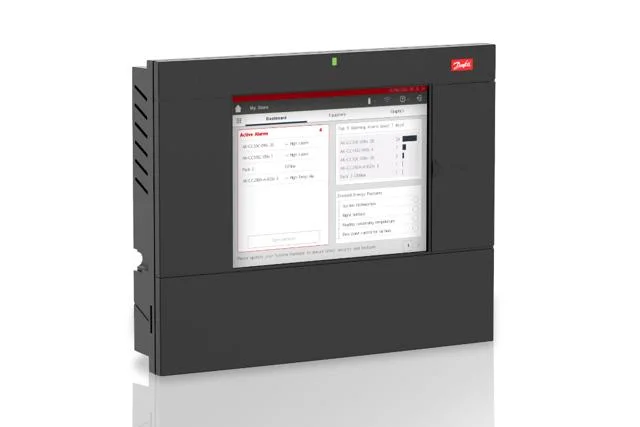
היתרון התפעולי ברור: במקום לשלוח טכנאי לכל סניף כדי לשנות הגדרה או לטפל בתקלה, ניתן לבצע חלק מהפעולות דרך הרשת. אלא שאותה יכולת בדיוק הופכת למסוכנת כאשר ממשק הניהול נחשף לאינטרנט ללא הגנות מספקות. מי שמשיג הרשאות מתאימות לא רק יכול לקרוא נתוני טמפרטורה, אלא גם לשנות את האופן שבו הציוד הפיזי פועל.
באוגוסט האחרון פרסם צוות המחקר Team82 של חברת אבטחת הסייבר Claroty ממצאים על חולשות בבקר Danfoss AK-SM 800A. החוקרים זיהו אלפי ממשקי ניהול נגישים דרך האינטרנט, לצד מספר פרצות אבטחה. אחת מהן, CVE-2025-41450, אפשרה לעקוף מנגנוני אימות באמצעות קוד גישה יומי שניתן היה לשחזר. חולשה נוספת, CVE-2025-41451, אפשרה הרצת פקודות מרחוק לאחר קבלת הרשאות למערכת.
החוקרים דיווחו ל-Danfoss על הממצאים, והחברה שחררה תיקוני אבטחה, בהם גרסת הקושחה R4.3.1. כלומר, לפחות חלק מהסיכונים בסדרת הבקרים הזאת היו מוכרים עוד לפני המתקפה הנוכחית. עדיין לא הוכח שהתוקפים בצרפת ניצלו דווקא את החולשות האלה, אך התרחיש שהמחקר הצביע עליו היה ברור: השתלטות על בקר קירור מרכזי יכולה להפוך מתקפת תוכנה לנזק פיזי.
Danfoss אישרה כי מערכות שנפגעו בצרפת הפעילו גרסאות קושחה מיושנות, והדגישה כי המליצה בעבר ללקוחות לעדכן ציוד נתמך ולהחליף מערכות ישנות שאינן מקבלות עוד תמיכה. בפועל, זו אחת הבעיות המוכרות של ציוד תעשייתי: מחשב משרדי אפשר לעדכן בתוך דקות, אבל בקר שמנהל תשתית פעילה במשך שנים עלול להישאר עם אותה גרסת תוכנה זמן רב, משום שכל השבתה לצורך תחזוקה כרוכה בעלות ובסיכון תפעולי.
צרפת מבודדת מערכות והחשש מתרחב לאירופה
בעקבות המתקפה הורה ראש ממשלת צרפת, סבסטיאן לקורנו, לסוכנות הסייבר הלאומית ANSSI לטפל באירוע. במקביל, התביעה בפריז פתחה בחקירה כדי לברר כיצד התבצעה החדירה, מי אחראי לה ומה היקף הנזק. בשלב זה לא פורסמה זהות התוקפים או מניע מאומת.
בהתרעת אבטחה רשמית שפורסמה ב-12 באוקטובר התייחסה רשות הסייבר הצרפתית במפורש לבקרים מסדרות AK-SM ו-AK-SC של Danfoss. ההמלצה המיידית היא לנתק את ממשקי הניהול מהאינטרנט או להגביל אליהם את הגישה. במערכות החשודות כנגועות מומלץ לבצע איפוס להגדרות היצרן, להתקין עדכוני אבטחה, להחליף סיסמאות ולבדוק חשבונות משתמשים קיימים.
במקביל דווח על אירוע סייבר נוסף בהולנד, שבו נפגעו שירותים דיגיטליים של Albert Heijn, Etos ו-Gall & Gall. במסגרת האירוע הושבתו זמנית אתרי אינטרנט, אפליקציות ומערכות לוגיסטיות, בעוד החנויות הפיזיות המשיכו לפעול. בשלב הזה אין ראיות לכך שמדובר באותה מתקפה, והחברה שמפעילה את הרשתות ההולנדיות מסרה שאין סיבה לקשור בין האירועים.
המשמעות רחבה יותר מענף המזון הצרפתי. מערכות בקרה דומות נמצאות במחסנים לוגיסטיים, בבתי חולים, במפעלים ובתשתיות מסחריות, כולל בישראל. החיבור לרשת מאפשר לנהל אותן ביעילות ולצמצם עלויות תחזוקה, אבל גם יוצר נקודת כניסה חדשה לתוקפים. ככל שיותר רכיבים תעשייתיים מקבלים ממשק ניהול מרחוק, כך גדלה החשיבות של הפרדה בין רשתות, עדכוני קושחה ובקרה על הרשאות הגישה.
האירוע בצרפת ממחיש היטב את הבעיה: לא כל מתקפת סייבר צריכה לנעול מחשבים, להצפין קבצים או לגנוב מידע כדי לגרום לנזק כלכלי. לפעמים מספיק לשנות הגדרה אחת במערכת שאיש כמעט לא חושב עליה, ולהשאיר אותה פועלת במשך הלילה. מאות חנויות, אלפי מוצרים שהושלכו ושרשרת אספקה שנפגעה הם תזכורת לכך שבעולם של ציוד מחובר, אבטחת מידע כבר מזמן אינה מסתיימת במסך המחשב.