כללי הבדיקה החדשים מחייבים סינון תמונות אינטימיות מזויפות ומאפשרים לחברה לסגור חשבונות של מפתחים שהסתירו תכונות אסורות
47 אפליקציות שמסוגלות ליצור תמונות אינטימיות מזויפות של אנשים ללא הסכמתם נמצאו בתחילת השנה ב-App Store של אפל (Apple). כולן הצליחו להיכנס לחנות למרות מדיניות שאוסרת על הפצת כלים כאלה מלכתחילה. חלקן התחזו לאפליקציות תמימות לעריכת תמונות, ואחרות אפילו הופיעו בתוצאות חיפוש ממומנות. עכשיו, אחרי חודשים של ביקורת ולחץ משפטי, אפל מבהירה למפתחים שהסתרת יכולות אסורות עלולה לעלות להם לא רק במחיקת האפליקציה, אלא גם בחשבון המפתחים כולו.
ב-16 באוקטובר פרסמה החברה עדכון לכללי הבדיקה של App Store, שמחמיר את הדרישות מאפליקציות המשתמשות בבינה מלאכותית ומפלטפורמות המאפשרות יצירת תוכן בידי משתמשים. השינויים מתמקדים בשתי בעיות שאפל מתקשה להשתלט עליהן: יצירת תמונות אינטימיות ללא הסכמה, ואפליקציות שמציגות לבודקים גרסה תמימה של עצמן, אבל חושפות יכולות אחרות לחלוטין לאחר שהן מקבלות אישור להפצה.
האזהרות לא עצרו את הכלים
כבר שנים שאפל אוסרת על אפליקציות פורנוגרפיות ב-App Store, כך שהבעיה מעולם לא הייתה היעדר איסור מפורש. הקושי הוא שאפליקציות המבוססות על AI יכולות להציג את עצמן ככלי לגיטימי לעריכת תמונות, החלפת פנים או יצירת תמונות באמצעות טקסט, בזמן שבפועל הן מאפשרות להפיק תמונות מיניות מזויפות של אנשים אמיתיים. לא צריך לצלם אדם במצב אינטימי כדי לפגוע בו, מספיק להשתמש בתצלום רגיל ולהעביר אותו דרך הכלי הלא נכון.
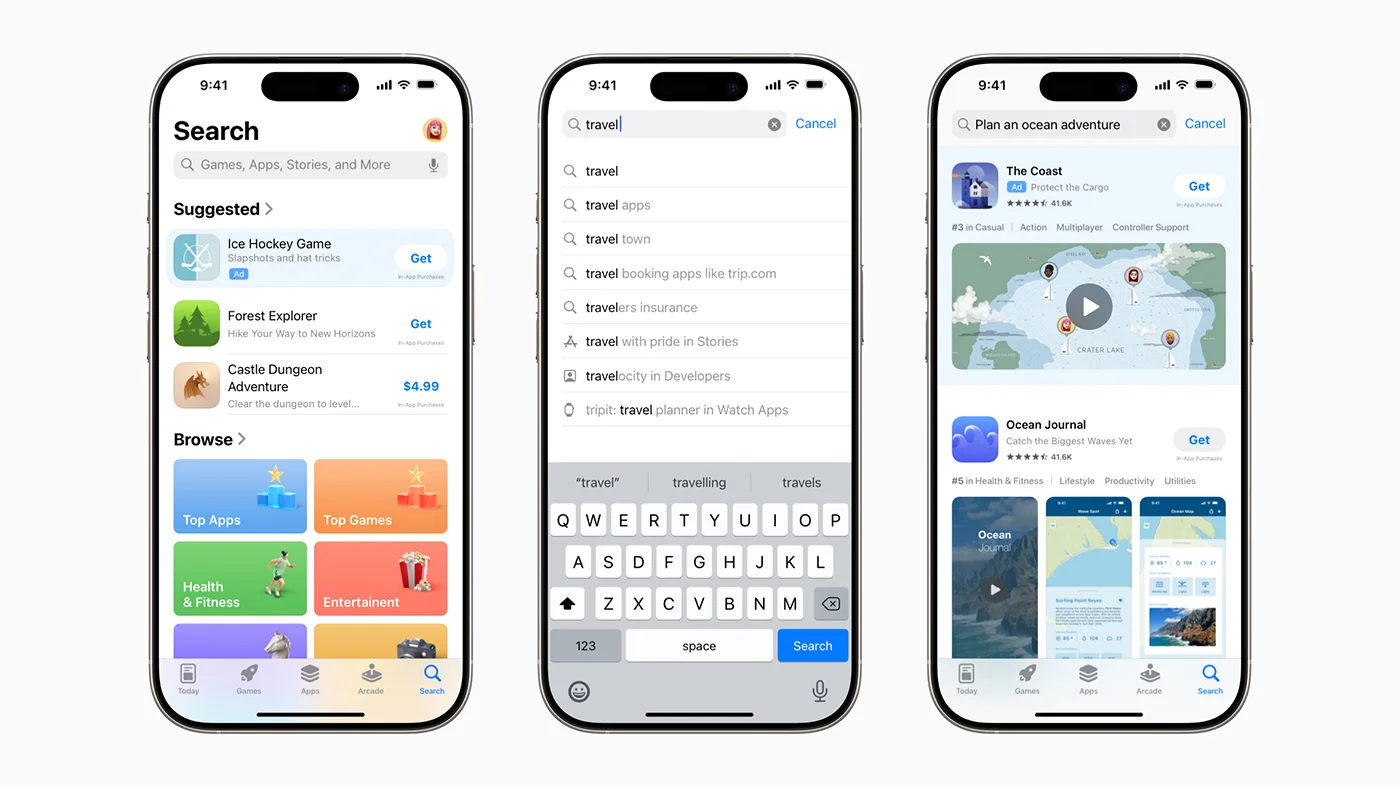
בדיקה שנערכה בינואר 2026 זיהתה 47 אפליקציות כאלה בחנות של אפל ועוד 55 ב-Google Play. באפריל נחשפה בעיה נוספת: מנגנוני החיפוש והפרסום של שתי החנויות לא רק אפשרו למצוא חלק מהכלים, אלא לעיתים גם הפנו משתמשים אליהם באמצעות הצעות השלמה אוטומטית ותוצאות ממומנות. כלומר, החנויות שאמורות לסנן את האפליקציות סיפקו בחלק מהמקרים גם את הדרך להגיע אליהן.
ביוני כבר נחסמו בחנויות חיפושים הקשורים במפורש לכלי הפשטה ולתמונות Deepfake, אבל הנושא לא הסתיים שם. ביולי דרש התובע העירוני של סן פרנסיסקו מאפל ומגוגל להסיר 13 אפליקציות שנמצאו בחנויות שלהן, שמונה מהן ב-App Store. חלק מהאפליקציות שווקו ככלים להחלפת פנים, אף שאפשרו ליצור תמונות אינטימיות ללא הסכמה. הדרישה המשפטית התמקדה גם ברווחים שהחברות מפיקות מהעמלות על רכישות בתוך האפליקציות.
הפרשה התרחבה גם מעבר לאפליקציות ייעודיות. מחולל התמונות של Grok, הצ'אטבוט של חברת xAI, עורר השנה ביקורת בעקבות שימוש בו ליצירת תמונות מיניות מזויפות של נשים וקטינים. אפל אף הזהירה את xAI מפני האפשרות להסיר את Grok מהחנות אם הבעיה לא תטופל.
הבדיקה לא מסתיימת באישור
השינוי המרכזי הראשון מופיע בסעיף 1.2 של כללי App Store, העוסק בתוכן שנוצר בידי משתמשים. אפל קובעת כעת במפורש שהדרישות לסינון ולמניעת תוכן פוגעני כוללות גם תמונות אינטימיות שנוצרו ללא הסכמה, לרבות באמצעות כלי בינה מלאכותית.
המשמעות היא שמפתחים לא יכולים להסתפק בהצהרה שהאפליקציה שלהם מיועדת למטרות יצירתיות או בידוריות. אפליקציות המאפשרות יצירה, העלאה ושיתוף של תוכן חייבות לכלול מנגנוני סינון, אפשרות לדווח על תוכן פוגעני, יכולת לחסום משתמשים מטרידים ודרך ליצור קשר עם מפעילי השירות. כשמתגלה הפרה, המפתחים נדרשים להסיר את התוכן ולתקן את הליקויים. התעלמות מהדרישות או הימנעות מטיפול בהפרות שזוהו עלולות להביא להסרת האפליקציה ואף לצעדים נגד חשבון המפתח.
השינוי השני, והמעניין יותר מבחינה טכנית, הוא סעיף 2.5.19 החדש. הוא אוסר במפורש לכלול באפליקציות תכונות מוסתרות, לא פעילות או כאלה שלא תועדו בפני צוות הבדיקה. הכלל מתייחס גם להסתרת קוד באמצעות Obfuscation, טכניקה שמקשה על הבנת פעולתו של קוד התוכנה. שימוש בטכניקות הסתרה כדי להחביא יכולות שלא דווחו עשוי להביא למחיקת האפליקציה ולסגירת חשבון המפתחים.
הבעיה שאפל מנסה לפתור מוכרת בשם Bait-and-Switch. המפתח מגיש לבדיקה אפליקציה שנראית ועובדת באופן תקין, מקבל אישור, ורק לאחר מכן מפעיל יכולות שהוסתרו מהבודקים. ההפעלה יכולה להתבצע דרך הגדרות מרוחקות בשרת, תנאים מסוימים בתוך האפליקציה או שינוי בהתנהגותה לאחר האישור.
ההבחנה הזאת חשובה משום שבדיקת אפליקציה בזמן ההגשה אינה מבטיחה שהתנהגותה תישאר זהה בעתיד. אפל אמנם אסרה על יכולות מוסתרות גם קודם לכן, אבל עכשיו היא מגדירה באופן ברור יותר את ההפרה ואת הסנקציות האפשריות. הסעיף אינו אוסר באופן גורף על שימוש ב-Obfuscation לצורכי הגנה על קוד, אלא על שימוש בו כדי להסתיר יכולות שלא הוצגו לבדיקה.
מחיקה מהחנות היא רק תחילת הסיפור
עדכון נוסף מופיע בסעיף 5, העוסק בדרישות החוקיות. אפל מבהירה שאפליקציות המאפשרות סחר בבני אדם או ניצול ילדים, כולל הפצת חומרי התעללות מינית בילדים, יוסרו מה-App Store וייחסמו גם מערוצי הפצה חלופיים. במקרים חמורים החברה עשויה לדווח גם לרשויות המתאימות.
החמרת המדיניות מגיעה בזמן שאפל כבר מפעילה מערך סינון רחב. לפי נתוני החברה, במהלך 2025 נמנעה כניסתן לחנות של יותר מ-150 אלף אפליקציות עם בעיות בטיחות, ונסגרו למעלה מ-193 אלף חשבונות מפתחים בעקבות הונאות ושימוש לרעה. אלו נתונים שממחישים את היקף פעילות האכיפה, אבל גם מעלים שאלה מתבקשת: איך עשרות אפליקציות מהסוג שאפל אוסרת במפורש הצליחו בכל זאת לעבור את הבדיקות?
התשובה נעוצה במגבלה של כל מנגנון אישור המבוסס על בדיקה בנקודת זמן מסוימת. כאשר אפליקציה מסוגלת להפעיל יכולות דרך שרת מרוחק, לשנות את התנהגותה בהתאם למיקום המשתמש או להסתיר פונקציות עד לאחר האישור, בדיקה ראשונית לבדה אינה מספיקה. לכן, להערכה, ההחמרה הנוכחית מכוונת לא פחות להרתעת מפתחים מאשר לזיהוי האפליקציות עצמן. האפשרות לאבד את חשבון המפתחים כולו הופכת את ההפרה ליקרה בהרבה ממחיקת אפליקציה בודדת.
גם בישראל הכללים החדשים חלים על מפתחים שמפיצים אפליקציות דרך App Store, ועל אפליקציות המוצעות למשתמשי אייפון מקומיים. עבור מפתחי כלי AI, המשמעות המעשית היא צורך במנגנוני הגנה וסינון שעובדים גם אחרי שהאפליקציה אושרה, ולא רק בגרסה שמוגשת לבדיקה.
השאלה כעת היא עד כמה אפל תצליח לאכוף את הכללים החדשים לפני שהאפליקציות הפוגעניות מגיעות למשתמשים. הכללים המחמירים מספקים לה בסיס ברור יותר למחיקה ולהרחקת מפתחים, אבל הם אינם פותרים בעצמם את בעיית הזיהוי. אחרי שנה שבה אפליקציות אסורות הצליחו לעבור את הסינון ואף ליהנות ממנגנוני הקידום של החנות, המבחן האמיתי של אפל אינו כמה מהר היא מסירה אפליקציה שנתפסה, אלא כמה מהן היא מצליחה לעצור לפני הפרסום.